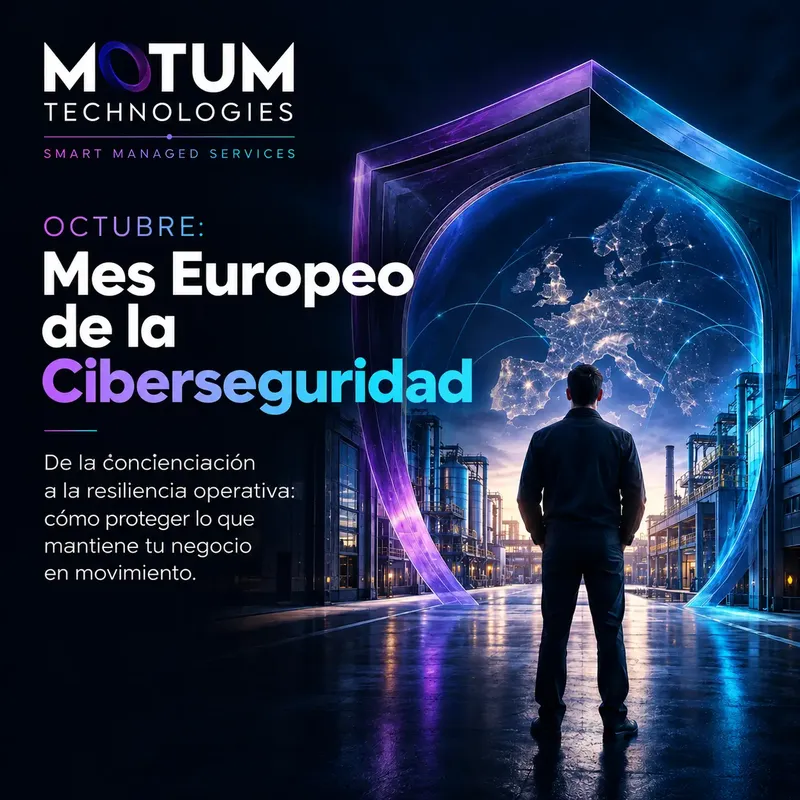
Cada octubre, Europa dedica un mes a hablar de ciberseguridad. El Mes Europeo de la Ciberseguridad (European Cybersecurity Month) nació en 2012 como una iniciativa impulsada por ENISA, la Agencia de la Unión Europea para la Ciberseguridad, y la Comisión Europea con un objetivo aparentemente sencillo: aumentar la concienciación de ciudadanos y organizaciones frente a los riesgos digitales.
Más de una década después, el contexto es muy diferente. La ciberseguridad ya no puede entenderse únicamente como una cuestión de contraseñas robustas, correos sospechosos o antivirus. Para una empresa industrial, una compañía energética, un hospital, un operador logístico o cualquier organización cuya actividad dependa intensivamente de la tecnología, hablar de ciberseguridad significa hablar también de continuidad operativa, disponibilidad, proveedores, infraestructuras, personas y capacidad de recuperación.
Ese cambio de perspectiva resulta especialmente relevante en 2026. El último ENISA Threat Landscape, publicado el 22 de septiembre, confirma que las dependencias digitales están ampliando la superficie de ataque de las organizaciones europeas. El ransomware continúa siendo uno de los incidentes con mayor impacto a corto plazo, las vulnerabilidades siguen siendo una vía relevante de acceso y los ataques a terceros y cadenas de suministro pueden multiplicar el alcance de un incidente. La inteligencia artificial añade, además, una nueva dimensión: puede utilizarse para reforzar las defensas, pero también para acelerar y sofisticar determinadas operaciones maliciosas.
En este escenario, quizá el mejor modo de aprovechar el Mes Europeo de la Ciberseguridad no sea dedicar octubre a recordar que existen amenazas. Eso ya lo sabemos. La pregunta verdaderamente interesante para una organización es otra: ¿qué ocurriría en nuestra empresa si mañana una de esas amenazas consiguiera atravesar nuestras defensas?
La ciberseguridad ha dejado de ser un problema exclusivamente informático
Durante muchos años, la seguridad informática se gestionó como una especialidad técnica. Existía un departamento IT, unas herramientas de protección y determinados procedimientos que, en buena medida, permanecían alejados de la conversación estratégica de la empresa.
Ese modelo resulta cada vez más difícil de sostener.
Hoy prácticamente cualquier proceso empresarial relevante tiene una dependencia tecnológica. La producción depende de sistemas industriales, servidores, redes, PLC, SCADA, aplicaciones y comunicaciones. La logística utiliza plataformas conectadas para gestionar inventarios y expediciones. Los equipos comerciales trabajan sobre CRM y herramientas cloud. Finanzas depende de ERP, plataformas bancarias y sistemas de reporting. Las fábricas intercambian información con sistemas corporativos y proveedores externos. Incluso un proceso aparentemente físico puede depender de decenas de componentes digitales que permanecen invisibles mientras funcionan correctamente.
La consecuencia es importante: cuando la tecnología se detiene, ya no se detiene únicamente IT. Puede detenerse el negocio.
Esta relación entre ciberseguridad y operación explica por qué el concepto de resiliencia está ganando peso frente a una visión basada exclusivamente en la protección. Una organización madura no trabaja únicamente para impedir que se produzca un incidente. También se prepara para detectarlo, contenerlo, mantener los servicios esenciales y recuperar la normalidad con rapidez.
Es una diferencia pequeña en apariencia, pero enorme desde el punto de vista estratégico. La seguridad intenta evitar el golpe. La resiliencia asume que ningún entorno puede considerarse invulnerable y se pregunta cómo reducir sus consecuencias.
Las cifras explican por qué el riesgo ya forma parte del negocio
Los datos europeos ayudan a comprender la dimensión del problema. El ENISA Threat Landscape 2026 analiza los incidentes y acontecimientos observados durante 2025 y señala que el 73 % de las organizaciones afectadas pertenecían a categorías de entidades esenciales o importantes según la definición de NIS2. Entre los sectores identificados aparecen administración pública, servicios empresariales, transporte, fabricación y banca y finanzas.
España ofrece otra perspectiva complementaria. El balance de ciberseguridad de INCIBE correspondiente a 2025 contabilizó 122.223 incidentes, un 26 % más que el año anterior, además de 237.028 sistemas vulnerables identificados. Entre los incidentes registrados figuran phishing, malware, robo de información, fraude online y ransomware.
No todos estos incidentes tienen la misma gravedad ni afectan de la misma forma a una empresa. Ese matiz es fundamental. Contabilizar ataques puede ser útil para observar tendencias, pero desde el punto de vista empresarial importa especialmente comprender la relación entre una amenaza y el proceso que puede llegar a interrumpir.
Un ransomware que afecta a un ordenador aislado no tiene las mismas consecuencias que uno que impide acceder al ERP, bloquea servidores de producción o compromete sistemas utilizados para gestionar una planta. Una vulnerabilidad en una aplicación secundaria no tiene el mismo riesgo que una vulnerabilidad expuesta en una infraestructura crítica. La ciberseguridad, por tanto, necesita contexto.
La pregunta deja de ser “¿cuántos ataques recibimos?” y pasa a ser “¿qué activos sostienen nuestro negocio y qué sucedería si dejaran de estar disponibles?”.
De proteger dispositivos a proteger dependencias
Existe otro cambio que merece especial atención durante este Mes Europeo de la Ciberseguridad: la empresa digital ya no termina en las paredes de la empresa.
Cloud, SaaS, servicios gestionados, APIs, accesos remotos, proveedores tecnológicos, aplicaciones de terceros y conexiones entre sedes han creado ecosistemas mucho más eficientes, pero también mucho más interdependientes. En entornos industriales esta realidad es todavía más evidente. La convergencia entre IT y OT conecta sistemas que tradicionalmente permanecían separados y permite explotar información operativa en tiempo real, automatizar procesos o facilitar el mantenimiento remoto.
La conectividad genera valor. Pero cada nueva dependencia debe gestionarse.
ENISA destaca precisamente el creciente protagonismo de las dependencias digitales y de los ataques dirigidos contra proveedores o terceros. Un atacante ya no necesita necesariamente comprometer de forma directa a una gran organización si puede encontrar un camino alternativo a través de alguno de los servicios que utiliza.
Esto obliga a ampliar el perímetro mental de la ciberseguridad. Ya no basta con preguntarse si nuestros servidores están protegidos. También conviene saber quién accede a ellos, qué proveedores mantienen conexiones remotas, qué aplicaciones intercambian información, dónde se almacenan los datos, qué equipos siguen activos en la red y qué ocurriría si un proveedor crítico dejara de prestar servicio.
La seguridad de la cadena de suministro tecnológica se convierte así en una parte de la propia seguridad corporativa.
NIS2 refleja un cambio que va mucho más allá del cumplimiento
La regulación europea está avanzando en la misma dirección. NIS2 plantea la gestión de la ciberseguridad desde una perspectiva amplia que incluye análisis de riesgos, gestión de incidentes, continuidad de negocio, recuperación ante desastres, seguridad de la cadena de suministro, gestión de vulnerabilidades, formación, control de accesos y autenticación, entre otras medidas.
Resulta significativo que muchos de estos conceptos no sean estrictamente “herramientas de seguridad”. Hablan de procesos, responsabilidades, proveedores, recuperación y gobierno.
La lectura empresarial de NIS2 debería ir, por tanto, más allá de comprobar si una compañía entra o no exactamente dentro de su ámbito de aplicación. El marco europeo está consolidando una idea que puede resultar útil para cualquier organización: la ciberseguridad debe gestionarse como un riesgo corporativo y no como una colección de soluciones tecnológicas independientes.
Comprar un firewall no constituye una estrategia. Instalar un EDR tampoco. Disponer de copias de seguridad que nunca han sido sometidas a una prueba real de recuperación puede generar una falsa sensación de protección. Y tener decenas de alertas resulta poco útil si nadie dispone del contexto, los procedimientos o la responsabilidad necesarios para actuar cuando aparece una señal relevante.
La madurez surge cuando tecnología, procesos y personas funcionan como un sistema.
La paradoja de las herramientas: tener más seguridad no siempre significa estar más seguro
El mercado de la ciberseguridad ofrece una cantidad extraordinaria de soluciones. Firewalls de nueva generación, EDR, XDR, SIEM, sistemas de detección, gestión de identidades, protección de correo, análisis de vulnerabilidades, seguridad cloud, herramientas específicas para OT...
Todas pueden desempeñar un papel importante. El problema aparece cuando la estrategia se construye acumulando herramientas sin desarrollar al mismo ritmo la capacidad para operarlas.
Una consola que nadie revisa durante determinadas franjas horarias aporta una protección limitada. Una alerta que llega a la persona equivocada pierde minutos valiosos. Un sistema correctamente configurado hace dos años puede haber dejado de responder a la realidad actual de la infraestructura. Una política de acceso remoto puede quedar obsoleta cuando aparecen nuevos proveedores, sedes o aplicaciones.
Por eso la ciberseguridad moderna se parece cada vez menos a la instalación de un producto y cada vez más a una operación continua.
Monitorizar, revisar configuraciones, aplicar parches, analizar anomalías, controlar accesos, gestionar cambios, mantener inventarios, evaluar vulnerabilidades y comprobar los mecanismos de recuperación son actividades permanentes. No existe un momento en el que una organización pueda considerar que ha “terminado” su ciberseguridad.
El factor humano sigue ahí, pero la conversación debe evolucionar
Durante años se ha repetido que las personas son “el eslabón más débil” de la seguridad. La frase ha terminado simplificando demasiado un problema mucho más complejo.
El phishing continúa siendo una amenaza relevante, pero responsabilizar únicamente al usuario resulta insuficiente. Los ataques de ingeniería social evolucionan, incorporan mejores mecanismos de suplantación y utilizan nuevos canales. La IA generativa facilita además la creación de mensajes más naturales, personalizados y escalables.
El propio panorama descrito por ENISA muestra que las técnicas de ingeniería social siguen teniendo un papel importante, mientras que el DBIR 2026 de Verizon señala también el creciente protagonismo de la explotación de vulnerabilidades y el ransomware. Según este último informe, el 31 % de las brechas analizadas comenzaron mediante vulnerabilidades de software y el ransomware estuvo presente en el 48 % de las brechas.
La conclusión no debería ser que la formación ha dejado de ser importante. Al contrario. Significa que formación y tecnología deben reforzarse mutuamente.
Un empleado debe aprender a reconocer comportamientos sospechosos, pero la organización debe diseñar controles capaces de limitar las consecuencias de un error. Autenticación multifactor, gestión de privilegios, segmentación, políticas de acceso, protección de endpoints, monitorización y mecanismos de detección constituyen diferentes capas de una misma defensa.
La cultura de ciberseguridad funciona mejor cuando no busca culpables, sino comportamientos seguros y sistemas preparados para absorber errores.
En una fábrica, ciberseguridad también significa poder seguir produciendo
Esta cuestión adquiere una dimensión particular en entornos industriales. IT y OT han evolucionado históricamente con prioridades diferentes. Mientras los sistemas corporativos podían actualizarse o reiniciarse con relativa facilidad, una infraestructura de producción podía permanecer años funcionando porque modificarla suponía introducir un riesgo sobre el proceso industrial.
La creciente interconexión entre ambos mundos obliga a encontrar un equilibrio.
Proteger una planta no consiste simplemente en trasladar las políticas de IT al entorno OT. Es necesario comprender qué equipos existen, cuáles son críticos, qué comunicaciones necesitan, quién puede acceder a ellos, qué versiones utilizan y qué consecuencias operativas tendría aplicar un cambio.
La segmentación de redes, la protección de los accesos remotos, el inventario de activos, la monitorización y la gestión coordinada de vulnerabilidades adquieren aquí especial importancia. Pero el objetivo final continúa siendo el mismo: proteger la disponibilidad y la integridad del proceso.
Por eso una estrategia de ciberseguridad industrial debe diseñarse junto a operaciones, ingeniería y mantenimiento, no únicamente desde un despacho de IT.
Detectar antes puede ser tan importante como bloquear
En ciberseguridad existe una tendencia comprensible a concentrarse en las barreras de entrada. Sin embargo, asumir que todas ellas funcionarán siempre sería poco realista.
De ahí la importancia creciente de la monitorización.
Detectar un comportamiento anómalo en sus primeras fases puede marcar la diferencia entre una incidencia controlada y una interrupción significativa. La visibilidad permite identificar patrones inesperados de tráfico, accesos fuera de contexto, fallos recurrentes, comportamientos inusuales o degradaciones que pueden anticipar un problema.
Pero nuevamente aparece la diferencia entre disponer de tecnología y disponer de capacidad operativa. La monitorización solo aporta valor cuando existe un proceso detrás: alguien recibe la alerta, entiende su criticidad, dispone de información suficiente para analizarla y puede activar una respuesta.
Este es uno de los motivos por los que los Smart Managed Services están adquiriendo relevancia en organizaciones con entornos tecnológicos críticos. El modelo permite combinar infraestructura IT/OT, conectividad, soporte, mantenimiento, monitorización y ciberseguridad dentro de una operación continua, en lugar de gestionar cada capa como un silo independiente.
Prepararse para recuperar también es ciberseguridad
Quizá una de las preguntas más útiles que puede plantearse una empresa durante este mes de octubre sea muy sencilla: ¿cuándo fue la última vez que comprobamos que realmente podemos recuperarnos?
Tener un backup y tener capacidad de recuperación son cosas diferentes.
Una estrategia madura debe conocer qué sistemas son prioritarios, qué información puede recuperarse, cuánto tiempo necesita el proceso y qué dependencias deben restablecerse para que el negocio vuelva a funcionar. En una infraestructura compleja no sirve de mucho recuperar un servidor si la aplicación depende de una base de datos, una red, una identidad, una API o un servicio externo que continúa indisponible.
NIS2 incluye precisamente la continuidad, la gestión de backups, la recuperación ante desastres y la gestión de crisis entre las medidas de gestión del riesgo.
La recuperación debe probarse. Y debería hacerse antes de necesitarla.
De un mes de concienciación a doce meses de resiliencia
El Mes Europeo de la Ciberseguridad tiene sentido porque crea un espacio para hablar de riesgos que, durante el resto del año, pueden quedar ocultos detrás de las urgencias diarias. Pero su verdadero valor aparece cuando octubre sirve para revisar cómo está preparada la organización para los once meses siguientes.
No se trata necesariamente de lanzar un gran proyecto de seguridad. A veces el avance más importante comienza haciendo mejores preguntas. ¿Conocemos todos nuestros activos? ¿Sabemos qué sistemas son realmente críticos? ¿Controlamos los accesos de terceros? ¿Podríamos detectar una anomalía fuera del horario laboral? ¿Hemos probado nuestras copias? ¿Existe un procedimiento claro de escalado? ¿Sabemos quién toma decisiones durante un incidente? ¿Operaciones, IT y dirección comparten la misma visión del riesgo?
Las respuestas permiten identificar dónde existe una distancia entre la protección teórica y la resiliencia real.
En Motum Technologies entendemos la ciberseguridad como parte de esa continuidad. La protección de los entornos tecnológicos no puede separarse de la infraestructura que los sostiene, de las redes que los conectan, del software que ejecuta los procesos ni de la capacidad de monitorizarlos y operarlos de manera permanente.
Por eso nuestro modelo de Smart Managed Services integra infraestructura IT/OT, conectividad y redes, soporte y operación 24x7, monitorización, ciberseguridad, backup y recuperación, junto con capacidades de desarrollo e integración de software cuando el proceso lo requiere.
Porque una organización segura no es simplemente aquella que intenta impedir que ocurra algo.
Es aquella que conoce sus riesgos, reduce su exposición, detecta antes, responde mejor y está preparada para continuar.
Ese puede ser, probablemente, el mensaje más útil del Mes Europeo de la Ciberseguridad: la ciberseguridad no es un estado que se alcanza. Es una capacidad que se mantiene.
Preguntes freqüents
Webgrafia i fonts
enisa.europa.eu ↗European Cybersecurity Month | ENISAENISA is the EU agency dedicated to enhancing cybersecurity in Europe. They offer guidance, tools, and resources to safeguard citizens and businesses from cyber threats.
 eur-lex.europa.eu ↗AUTO
- incibe.es ↗Balance Ciberseguridad 2025 INCIBE (PDF)
 Verizon Business ↗2026 Data Breach Investigations Report (DBIR)Read the complete 2026 Data Breach Investigations Report (DBIR) for an in-depth, authoritative analysis of the latest cyber threats, data breaches, and actionable cybersecurity risks.
 Motum Technologies ↗Qué es NIS2 y a quién afecta | Guía completa para empresasQué es NIS2, a qué empresas afecta y cómo preparar la ciberseguridad IT/OT, la gestión de proveedores y la continuidad de las operaciones de tu negocio.