Durante años, la ciberseguridad fue considerada una cuestión exclusivamente tecnológica. Un problema del departamento de IT. Algo que resolver mediante antivirus, firewalls o copias de seguridad.
Ese paradigma ha cambiado por completo.
La transformación digital, la hiperconectividad y el aumento de los ataques dirigidos contra infraestructuras críticas han convertido la ciberseguridad en un asunto estratégico que afecta directamente a la continuidad del negocio. En este nuevo escenario nace la Directiva NIS2, una normativa europea que supone uno de los mayores cambios regulatorios en materia de seguridad digital de las últimas décadas.
Sin embargo, muchas empresas siguen pensando que se trata de una regulación destinada únicamente a grandes operadores de energía o telecomunicaciones. La realidad es bastante diferente.
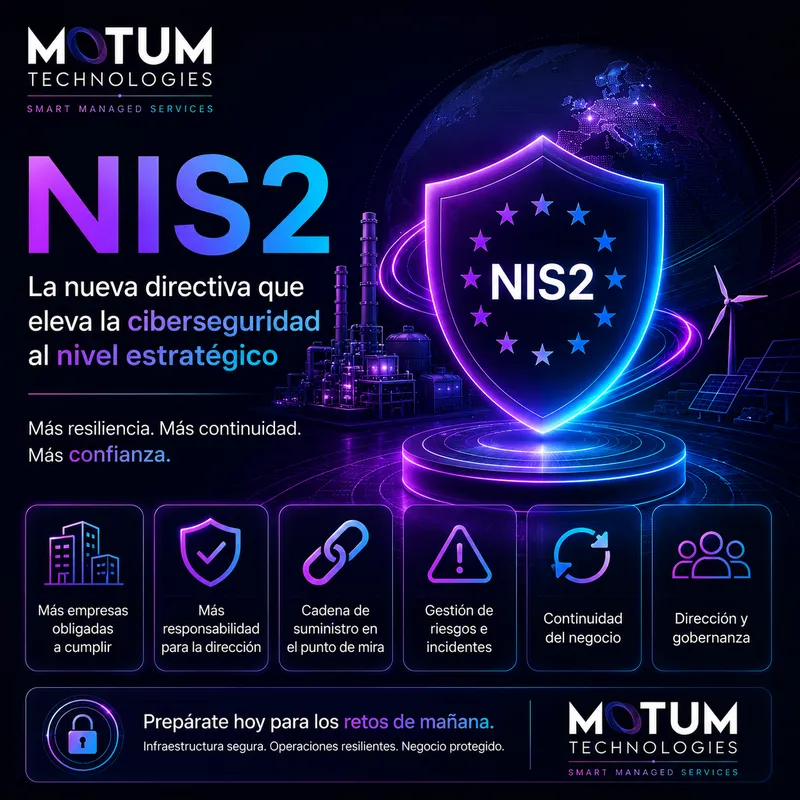
NIS2 amplía enormemente el número de organizaciones obligadas a adoptar medidas de ciberseguridad y eleva el nivel de responsabilidad tanto de la dirección como de toda la cadena de suministro.
La pregunta ya no es si una empresa debería prepararse.
La pregunta es si realmente puede permitirse no hacerlo.
¿Qué es exactamente la Directiva NIS2?
La Directiva NIS2 (Network and Information Security Directive 2) es la evolución de la primera normativa europea sobre seguridad de redes y sistemas de información, aprobada en 2016.
Su objetivo es reforzar la resiliencia digital de toda la Unión Europea frente al creciente número de amenazas cibernéticas.
Pero NIS2 no pretende únicamente proteger sistemas informáticos. Su propósito es garantizar que las organizaciones capaces de afectar al funcionamiento de la economía o de los servicios esenciales mantengan unos niveles mínimos de seguridad, capacidad de respuesta y continuidad operativa.
La nueva directiva introduce obligaciones mucho más estrictas en aspectos como:
Gestión del riesgo.
Gobierno de la ciberseguridad.
Protección de infraestructuras críticas.
Gestión de incidentes.
Seguridad en la cadena de suministro.
Continuidad del negocio.
Formación de la dirección.
Auditorías periódicas.
En otras palabras, la ciberseguridad deja de ser un problema técnico para convertirse en una responsabilidad corporativa.
¿Por qué era necesaria una nueva normativa?
Desde la aprobación de la primera NIS, el panorama ha cambiado radicalmente.
Los ataques de ransomware han multiplicado su impacto económico.
Los sistemas OT industriales están cada vez más conectados.
Los proveedores tecnológicos tienen acceso a infraestructuras críticas.
Las cadenas de suministro digitales son más complejas que nunca.
Y las consecuencias de una brecha ya no afectan únicamente a una empresa, sino que pueden paralizar sectores completos.
Los ataques sufridos por hospitales, operadores energéticos, puertos, administraciones públicas o fabricantes industriales durante los últimos años han demostrado que una sola vulnerabilidad puede tener consecuencias nacionales.
Europa responde con un enfoque mucho más exigente.
¿A quién afecta realmente NIS2?
Esta es probablemente la mayor diferencia respecto a la normativa anterior.
NIS2 amplía considerablemente el número de organizaciones obligadas a cumplir la regulación.
Ya no hablamos únicamente de grandes operadores críticos.
También afecta a empresas medianas e incluso a muchas organizaciones privadas que forman parte de cadenas de suministro estratégicas.
Entre los sectores incluidos encontramos Industria y fabricación, energía, transporte, salud, alimentación, agua, gestión de residuos, administración pública, servicios digitales, telecomunicaciones, infraestructuras cloud, centros de datos, servicios financieros etc.
Pero existe otro aspecto especialmente relevante.
Muchas empresas que no estarán obligadas directamente deberán cumplir igualmente requisitos de seguridad porque sus clientes sí estarán sometidos a NIS2.
Esto está provocando que grandes organizaciones exijan nuevas garantías de ciberseguridad a todos sus proveedores.
La seguridad deja de ser una ventaja competitiva para convertirse en un requisito de acceso al mercado.
La cadena de suministro entra en el punto de mira
Uno de los grandes cambios introducidos por NIS2 es la importancia que adquiere la gestión de proveedores.
Cada empresa es tan segura como el eslabón más débil de su cadena de suministro.
Los ataques recientes han demostrado que resulta mucho más sencillo comprometer un pequeño proveedor que acceder directamente a una gran multinacional.
Por ello, la directiva obliga a evaluar los riesgos asociados a terceros.
Esto implica revisar aspectos como los servicios tecnológicos externalizados, plataformas cloud, desarrollo de software, mantenimiento remoto, servicios gestionados, integradores tecnológicos, proveedores OT o empresas de soporte.
La gestión del riesgo deja de limitarse a la infraestructura propia.
Ahora abarca todo el ecosistema tecnológico.
¿Qué exige realmente NIS2?
Aunque cada país adapta la normativa a su legislación nacional, el enfoque general es muy claro.
Las organizaciones deben demostrar que gestionan activamente sus riesgos de ciberseguridad.
No basta con disponer de herramientas.
Es necesario implantar procesos.
Entre las principales obligaciones destacan:
Evaluaciones periódicas de riesgos.
Políticas documentadas.
Gestión de vulnerabilidades.
Planes de continuidad de negocio.
Respuesta ante incidentes.
Copias de seguridad verificadas.
Control de accesos.
Gestión de identidades.
Formación del personal.
Supervisión continua.
Comunicación obligatoria de incidentes relevantes.
La filosofía cambia completamente.
La organización debe ser capaz de demostrar que gobierna la seguridad de forma permanente.
La responsabilidad llega hasta la dirección
Uno de los aspectos más relevantes de NIS2 es que deja de considerar la ciberseguridad como una cuestión exclusivamente técnica.
La alta dirección pasa a ser responsable de supervisar la estrategia de seguridad.
Los órganos de gobierno deben comprender los riesgos digitales, aprobar políticas, asignar recursos y garantizar que la organización mantiene un nivel adecuado de protección.
Esto convierte la ciberseguridad en una cuestión de gobernanza empresarial.
No es únicamente un proyecto tecnológico.
Es una decisión de negocio.
¿Qué papel juega el entorno OT?
En sectores industriales, energéticos, logísticos o de infraestructuras, gran parte del riesgo se encuentra fuera del departamento de informática tradicional.
Las redes OT controlan procesos físicos, maquinaria, líneas de producción o sistemas de automatización.
Durante años estos entornos permanecieron aislados.
Hoy están conectados mediante soluciones IoT, plataformas cloud, monitorización remota o sistemas de mantenimiento predictivo.
Eso incrementa enormemente la superficie de ataque.
Por este motivo, NIS2 presta una atención especial a la integración entre IT y OT.
No basta con proteger los servidores corporativos.
También deben protegerse los sistemas que mantienen operativa la actividad industrial.
¿Cómo puede prepararse una empresa?
Muchas organizaciones creen que adaptarse a NIS2 consiste únicamente en realizar una auditoría.
En realidad, el proceso suele comenzar mucho antes.
El primer paso consiste en conocer el estado real de la organización.
Después resulta necesario identificar activos críticos, evaluar riesgos, revisar proveedores y definir una hoja de ruta priorizada.
Las empresas más maduras suelen apoyarse en servicios especializados capaces de integrar distintas disciplinas como ciberseguridad, infraestructura redes, monitorización, servicios gestionados, continuidad de negocio, desarrollo de software o gobierno tecnológico.
Este enfoque permite reducir riesgos sin convertir el cumplimiento normativo en una carga administrativa.
La importancia de los Smart Managed Services
La mayoría de organizaciones no dispone de recursos suficientes para mantener equipos especializados monitorizando continuamente infraestructuras híbridas, redes industriales, plataformas cloud y sistemas críticos.
Aquí es donde los Smart Managed Services adquieren especial relevancia.
Más allá del soporte tradicional, este modelo permite supervisar de forma continua la infraestructura, detectar incidentes, automatizar procesos, mantener niveles de disponibilidad elevados y garantizar una mejora constante del entorno tecnológico.
Además, facilita el cumplimiento de requisitos regulatorios como NIS2, ya que incorpora procedimientos, monitorización, trazabilidad y capacidades de respuesta que muchas organizaciones no podrían mantener internamente de forma eficiente.
NIS2 también cambia la forma de comprar tecnología
Otro aspecto menos visible, pero igualmente importante, es el impacto que tendrá sobre los procesos de adquisición tecnológica.
La compra de tecnología ya no puede basarse únicamente en criterios económicos.
Las organizaciones deberán evaluar también aspectos como:
Nivel de ciberseguridad del proveedor.
Certificaciones.
Garantías de continuidad.
Capacidad de respuesta.
Gestión de vulnerabilidades.
Soporte.
Ciclo de vida del producto.
Riesgo de dependencia tecnológica.
En este contexto, el procurement digital adquiere un papel mucho más estratégico.
Seleccionar correctamente a los proveedores tecnológicos pasa a formar parte de la propia estrategia de gestión del riesgo.
Más allá del cumplimiento normativo
Reducir NIS2 a una obligación legal sería un error.
Las empresas que aprovechen esta oportunidad para fortalecer su infraestructura obtendrán beneficios mucho más amplios:
Mayor resiliencia.
Mayor confianza de clientes y socios.
Menor exposición a ciberataques.
Procesos más eficientes.
Mejor gobierno tecnológico.
Mayor continuidad operativa.
Y una posición mucho más competitiva en mercados donde la seguridad comienza a ser un requisito indispensable para trabajar.
Conclusión
NIS2 representa un cambio profundo en la manera de entender la ciberseguridad empresarial.
Ya no basta con proteger los sistemas informáticos. Es necesario proteger la capacidad de operar.
Las organizaciones que adopten una visión integral —combinando infraestructura, seguridad, operaciones IT/OT, continuidad de negocio y gestión inteligente de proveedores— estarán mucho mejor preparadas para afrontar un entorno donde los riesgos digitales forman parte del día a día.
En este contexto, contar con un socio tecnológico capaz de diseñar, desplegar y gestionar infraestructuras seguras, supervisar entornos críticos y acompañar a la organización en su proceso de adaptación normativa marca una diferencia significativa. En MOTUM Technologies ayudamos a empresas de sectores industriales, energéticos, sanitarios, logísticos y de servicios a evolucionar hacia modelos de Smart Managed Services, integrando ciberseguridad, operaciones IT/OT, conectividad, desarrollo de software y procurement tecnológico para garantizar la continuidad del negocio y afrontar con garantías retos como la Directiva NIS2.
Preguntas frecuentes (FAQ)
¿Qué significa NIS2?
NIS2 es la segunda Directiva europea sobre seguridad de redes y sistemas de información. Su objetivo es mejorar la ciberseguridad y la resiliencia de las organizaciones esenciales e importantes frente a amenazas digitales cada vez más sofisticadas.
¿Qué empresas están obligadas a cumplir NIS2?
La normativa afecta a organizaciones de sectores como industria, energía, transporte, salud, administración pública, telecomunicaciones, servicios digitales, agua, alimentación, infraestructuras cloud y centros de datos, entre otros. También puede impactar indirectamente a proveedores que trabajan con estas entidades.
¿NIS2 afecta a las pymes?
Sí. Muchas medianas empresas estarán directamente incluidas por su tamaño o actividad, mientras que otras deberán adaptarse porque forman parte de la cadena de suministro de empresas obligadas a cumplir la normativa.
¿Qué ocurre si una empresa no cumple con NIS2?
Dependiendo de la legislación nacional, pueden imponerse sanciones económicas, medidas correctoras y responsabilidades para los órganos de dirección. Además, el incumplimiento puede dificultar el acceso a contratos con clientes que exijan garantías de ciberseguridad.
¿Qué relación existe entre NIS2 y la ciberseguridad OT?
La directiva pone un foco especial en la protección de entornos industriales y sistemas OT, donde un incidente puede afectar directamente a la producción, la seguridad física o la continuidad del servicio.
¿Cómo ayuda un servicio gestionado a cumplir NIS2?
Los Smart Managed Services permiten monitorizar infraestructuras, detectar amenazas, gestionar incidentes, mantener la disponibilidad de los sistemas y documentar procesos, facilitando el cumplimiento de muchos de los requisitos técnicos y organizativos exigidos por la normativa.
¿Qué papel tiene el procurement digital en NIS2?
El procurement digital deja de centrarse únicamente en el precio y pasa a valorar factores como la seguridad del proveedor, la continuidad del servicio, el soporte, las certificaciones y la gestión del riesgo tecnológico. Elegir correctamente a los proveedores es ya una parte esencial de la estrategia de ciberseguridad de cualquier organización.
¿Cómo puede empezar una empresa a prepararse para NIS2?
El primer paso es realizar una evaluación del estado actual de la organización, identificar los activos críticos, analizar los riesgos tecnológicos y definir un plan de mejora. Contar con un partner especializado en infraestructuras, ciberseguridad, IT/OT y servicios gestionados facilita este proceso y permite abordar la adaptación de forma progresiva y eficiente.