Durante los últimos años, buena parte de la conversación empresarial sobre inteligencia artificial ha girado alrededor de una misma pregunta: qué podemos hacer con ella. La cuestión tenía sentido mientras las organizaciones exploraban casos de uso, realizaban pruebas de concepto o incorporaban herramientas de inteligencia artificial generativa de manera relativamente aislada. Pero ese escenario está cambiando con rapidez. La IA empieza a integrarse en procesos comerciales, aplicaciones corporativas, atención al cliente, análisis de información, operaciones, ingeniería, ciberseguridad o desarrollo de software. Y cuando una tecnología pasa del experimento al proceso, aparece inevitablemente una segunda pregunta, bastante más compleja: ¿cómo la gobernamos?
La AI Governance —o gobernanza de la inteligencia artificial— está llamada a convertirse en una disciplina empresarial tan relevante como lo fueron en su momento el gobierno del dato, la ciberseguridad o la gestión de servicios IT. No porque las empresas necesiten añadir otra capa burocrática a su organización, sino precisamente porque la adopción descontrolada de inteligencia artificial puede acabar generando el efecto contrario al que se perseguía: más riesgo, más complejidad tecnológica, menor trazabilidad y nuevas dependencias difíciles de gestionar.
En Europa existe además un catalizador evidente. El Reglamento Europeo de Inteligencia Artificial ha convertido cuestiones como el riesgo, la transparencia, la supervisión humana o la documentación de determinados sistemas en elementos de gestión empresarial. Desde el 2 de agosto de 2026 son aplicables nuevas obligaciones de transparencia y han entrado en funcionamiento determinadas capacidades de enforcement de las autoridades europeas. El calendario de los sistemas considerados de alto riesgo se extiende posteriormente: determinadas categorías comenzarán a aplicar sus requisitos desde diciembre de 2027 y los sistemas integrados en determinados productos regulados lo harán desde agosto de 2028.
Sin embargo, reducir la AI Governance al cumplimiento del AI Act sería quedarse en la superficie. Gobernar la IA significa decidir qué sistemas existen, para qué se utilizan, con qué datos trabajan, qué riesgos introducen, quién responde por ellos y cómo se supervisan durante todo su ciclo de vida.
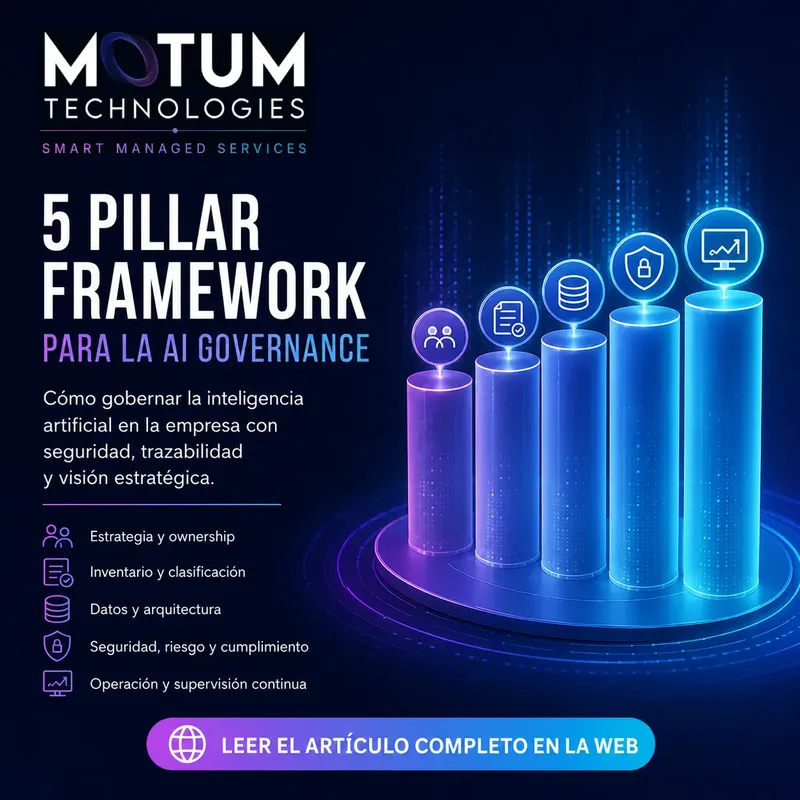
Para abordar ese problema proponemos un modelo práctico: un 5 Pillar Framework para AI Governance basado en cinco dimensiones que deberían evolucionar conjuntamente: estrategia y ownership, inventario y clasificación, datos y arquitectura, seguridad y riesgo, y operación y supervisión continua.
De experimentar con IA a gobernar un ecosistema de IA
Uno de los mayores cambios que está experimentando la inteligencia artificial empresarial no tiene que ver necesariamente con la sofisticación de los modelos, sino con su dispersión.
Hace unos años resultaba relativamente sencillo identificar dónde utilizaba IA una compañía. Existían determinados proyectos de machine learning, analítica predictiva o visión artificial promovidos normalmente por departamentos tecnológicos concretos. La inteligencia artificial generativa ha roto esa lógica. Un empleado puede utilizar un asistente basado en IA desde su navegador; un departamento puede contratar una aplicación SaaS que incorpore capacidades generativas; un proveedor puede introducir algoritmos dentro de una plataforma existente y un equipo de desarrollo puede conectar un modelo mediante API a una aplicación corporativa.
El resultado es que una organización puede estar utilizando mucha más inteligencia artificial de la que cree.
Este fenómeno tiene similitudes con el conocido shadow IT, pero introduce una diferencia importante. Una herramienta de IA no solo procesa información: puede generar contenido, recomendar decisiones, transformar datos, escribir código, automatizar tareas o influir sobre procesos empresariales.
Por eso el primer objetivo de una estrategia de AI Governance no debería ser impedir que las personas utilicen IA. Debería ser hacer visible cómo se está utilizando.
Este principio conecta con marcos internacionales como el AI Risk Management Framework de NIST, que sitúa la gobernanza como una función transversal a la identificación, medición y gestión del riesgo. El propio framework plantea que las organizaciones dispongan de mecanismos para inventariar sus sistemas de IA y asignar recursos de gestión en función de sus prioridades de riesgo.
La norma ISO/IEC 42001 avanza en una dirección complementaria al establecer los requisitos para crear, implementar, mantener y mejorar continuamente un sistema de gestión de inteligencia artificial dentro de una organización. Su lógica resulta especialmente interesante porque desplaza la conversación desde el proyecto individual hacia un sistema permanente de gestión de la IA.
Sobre esa idea se construyen los cinco pilares.
Pilar 1. Estrategia, políticas y ownership: alguien debe gobernar la IALa primera pregunta de AI Governance no es tecnológica. Es organizativa: ¿quién es responsable de la inteligencia artificial dentro de la empresa? La respuesta rara vez debería ser una única persona. La IA atraviesa demasiadas áreas para quedar exclusivamente bajo IT, innovación, legal o seguridad. Su gobierno necesita una estructura capaz de conectar negocio y tecnología y, dependiendo de la organización, incorporar también privacidad, compliance, recursos humanos, operaciones o responsables de datos. Esto no implica necesariamente crear un gran comité corporativo. En muchas organizaciones será suficiente con definir un modelo claro de decisión. Lo importante es saber quién puede aprobar determinados usos de IA, quién evalúa sus implicaciones técnicas, quién determina el nivel de riesgo aceptable y quién debe intervenir cuando un sistema genera un incidente o comportamiento inesperado. |
|
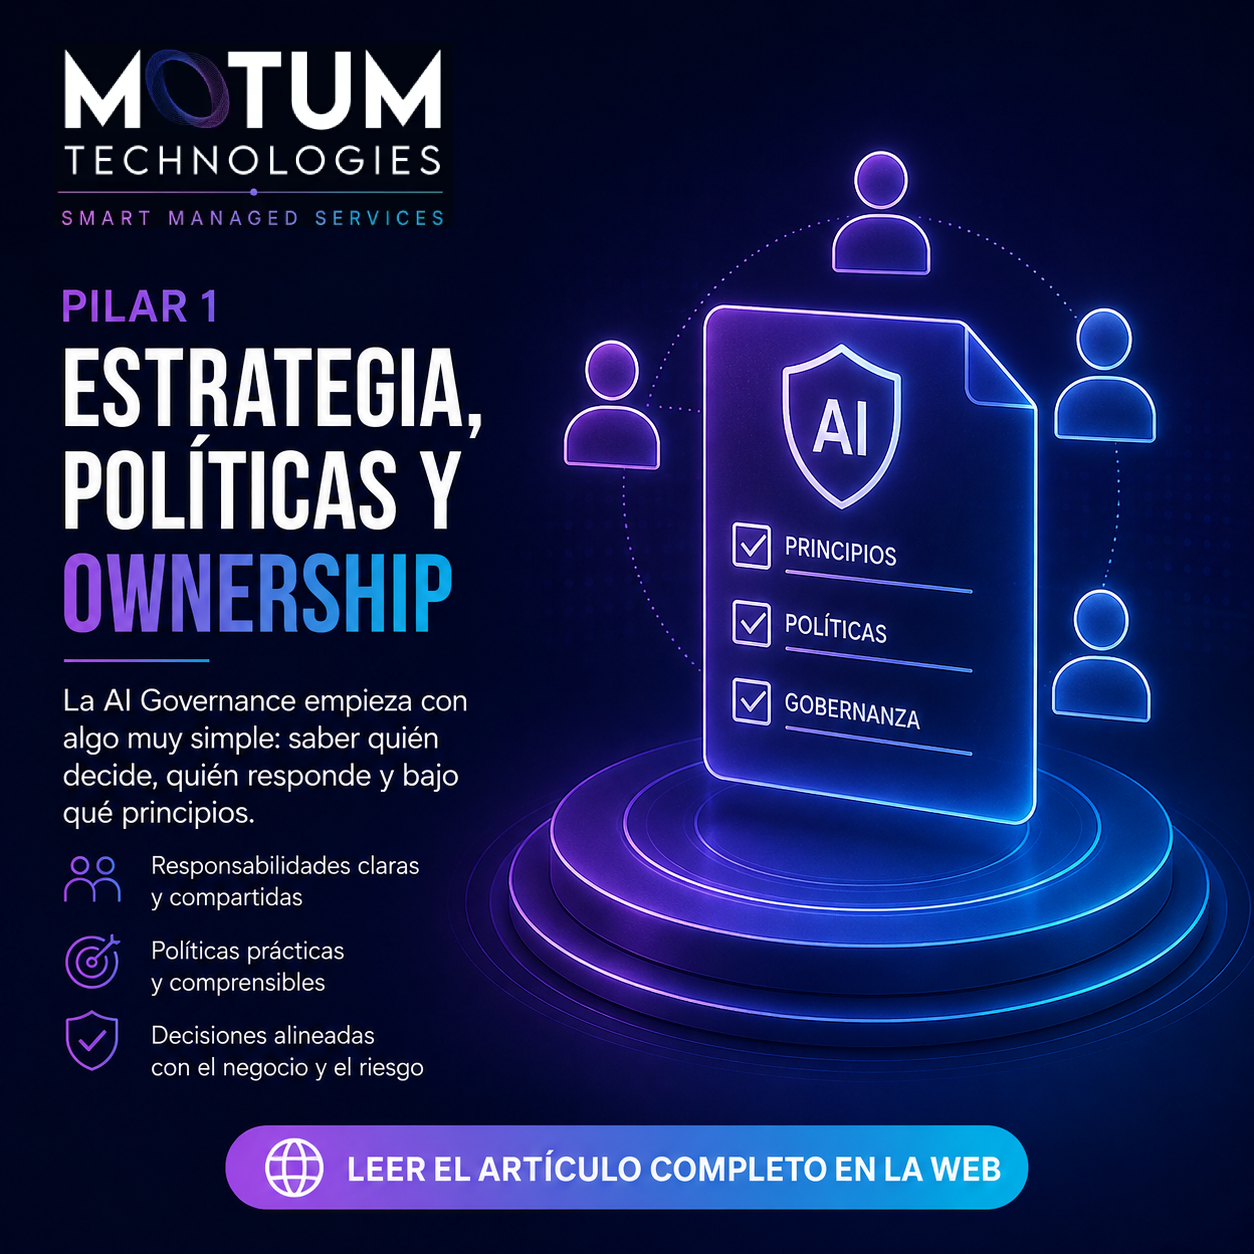
También deben existir políticas comprensibles. Una política corporativa de inteligencia artificial que nadie conoce o que necesita treinta páginas para explicar qué puede hacer un empleado con una herramienta generativa difícilmente cumplirá su función.
La gobernanza efectiva necesita traducirse en criterios utilizables: qué información puede introducirse en determinados servicios, qué herramientas están autorizadas, cuándo debe intervenir una persona, qué usos necesitan aprobación previa y qué evidencias deben conservarse.
El objetivo no es controlar cada interacción con la tecnología. Es establecer límites suficientemente claros para que la innovación pueda avanzar sin depender constantemente de interpretaciones improvisadas.
| Pilar 2. Inventario y clasificación: no se puede gobernar lo que no se conoceUna empresa puede disponer de políticas excelentes y seguir teniendo un problema fundamental: desconocer cuántos sistemas de IA utiliza realmente. El inventario de IA debería convertirse en uno de los activos centrales del modelo de gobierno. Y no debería limitarse a registrar grandes proyectos desarrollados internamente. Debe contemplar también aplicaciones de terceros, servicios cloud, funcionalidades incorporadas dentro de software existente, APIs, modelos generativos, automatizaciones y soluciones desarrolladas específicamente para procesos internos. La cuestión importante no es únicamente identificar la tecnología, sino documentar su contexto. ¿Qué función realiza? ¿Qué departamento la utiliza? ¿Procesa datos personales, información confidencial o propiedad intelectual? ¿Genera una recomendación o ejecuta automáticamente una acción? ¿Interviene una persona antes de que el resultado tenga consecuencias? ¿Existe dependencia de un proveedor externo? |
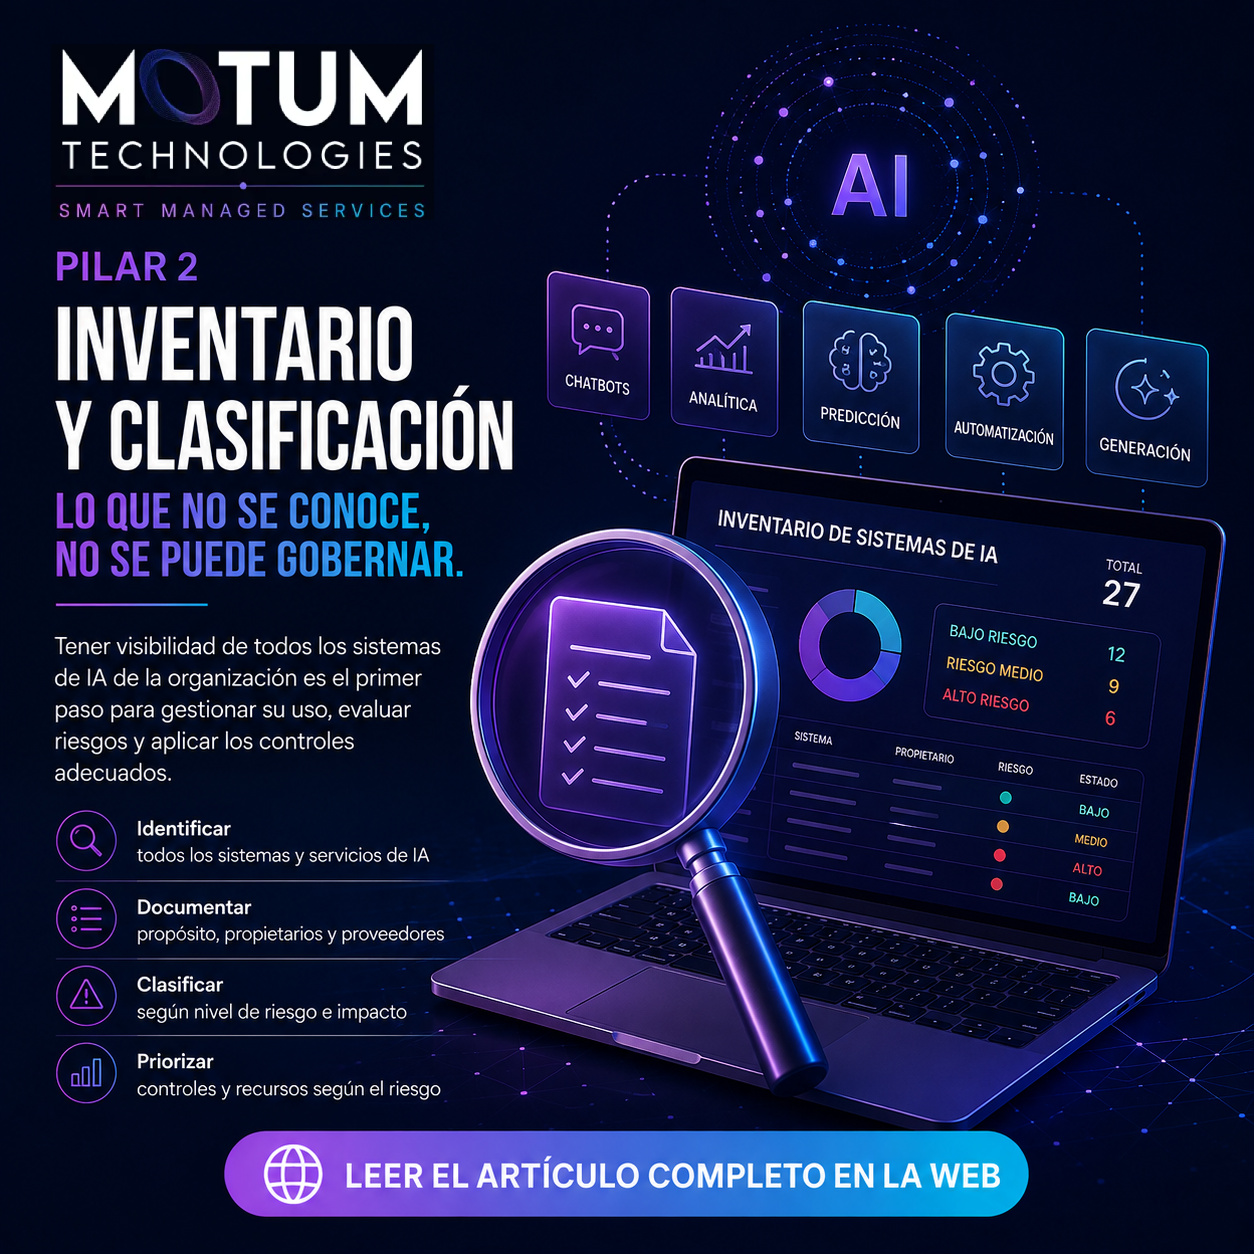
A partir de ahí puede construirse una clasificación proporcional al riesgo.
No todas las aplicaciones necesitan el mismo nivel de control. Un sistema utilizado para resumir documentación interna no plantea necesariamente las mismas implicaciones que otro empleado para seleccionar candidatos, intervenir sobre infraestructura crítica o apoyar una decisión con consecuencias significativas.
Precisamente esta lógica basada en riesgo constituye uno de los principios fundamentales del marco europeo. El AI Act establece diferentes niveles de obligaciones en función de las características y usos de los sistemas.
Para una empresa, la consecuencia práctica es clara: la AI Governance debe ser proporcional. Aplicar el máximo nivel de control a cualquier uso de inteligencia artificial terminaría bloqueando su adopción. Aplicar controles mínimos a todo el ecosistema dejaría sin gestionar los casos realmente sensibles.
Pilar 3. Datos y arquitectura: la gobernanza de la IA empieza mucho antes del modeloExiste cierta tendencia a analizar los riesgos de inteligencia artificial observando únicamente el modelo. En la práctica, buena parte de los problemas aparecen antes y después de él. Una solución de IA empresarial forma parte de una arquitectura. Consume información procedente de aplicaciones, bases de datos, sensores, documentos, plataformas cloud o sistemas corporativos; la transforma y genera resultados que posteriormente pueden alimentar otros procesos. Gobernar esa cadena obliga a preguntarse de dónde proceden los datos, qué calidad tienen, dónde se procesan, durante cuánto tiempo se conservan, qué información se comparte con proveedores externos y qué sistemas reciben posteriormente los resultados. Esto adquiere especial relevancia en entornos industriales. La conexión entre sistemas IT y OT, plataformas de datos, dispositivos de planta, aplicaciones corporativas y servicios de inteligencia artificial puede crear enormes oportunidades de optimización, pero también ampliar la superficie tecnológica que debe gobernarse. |
|
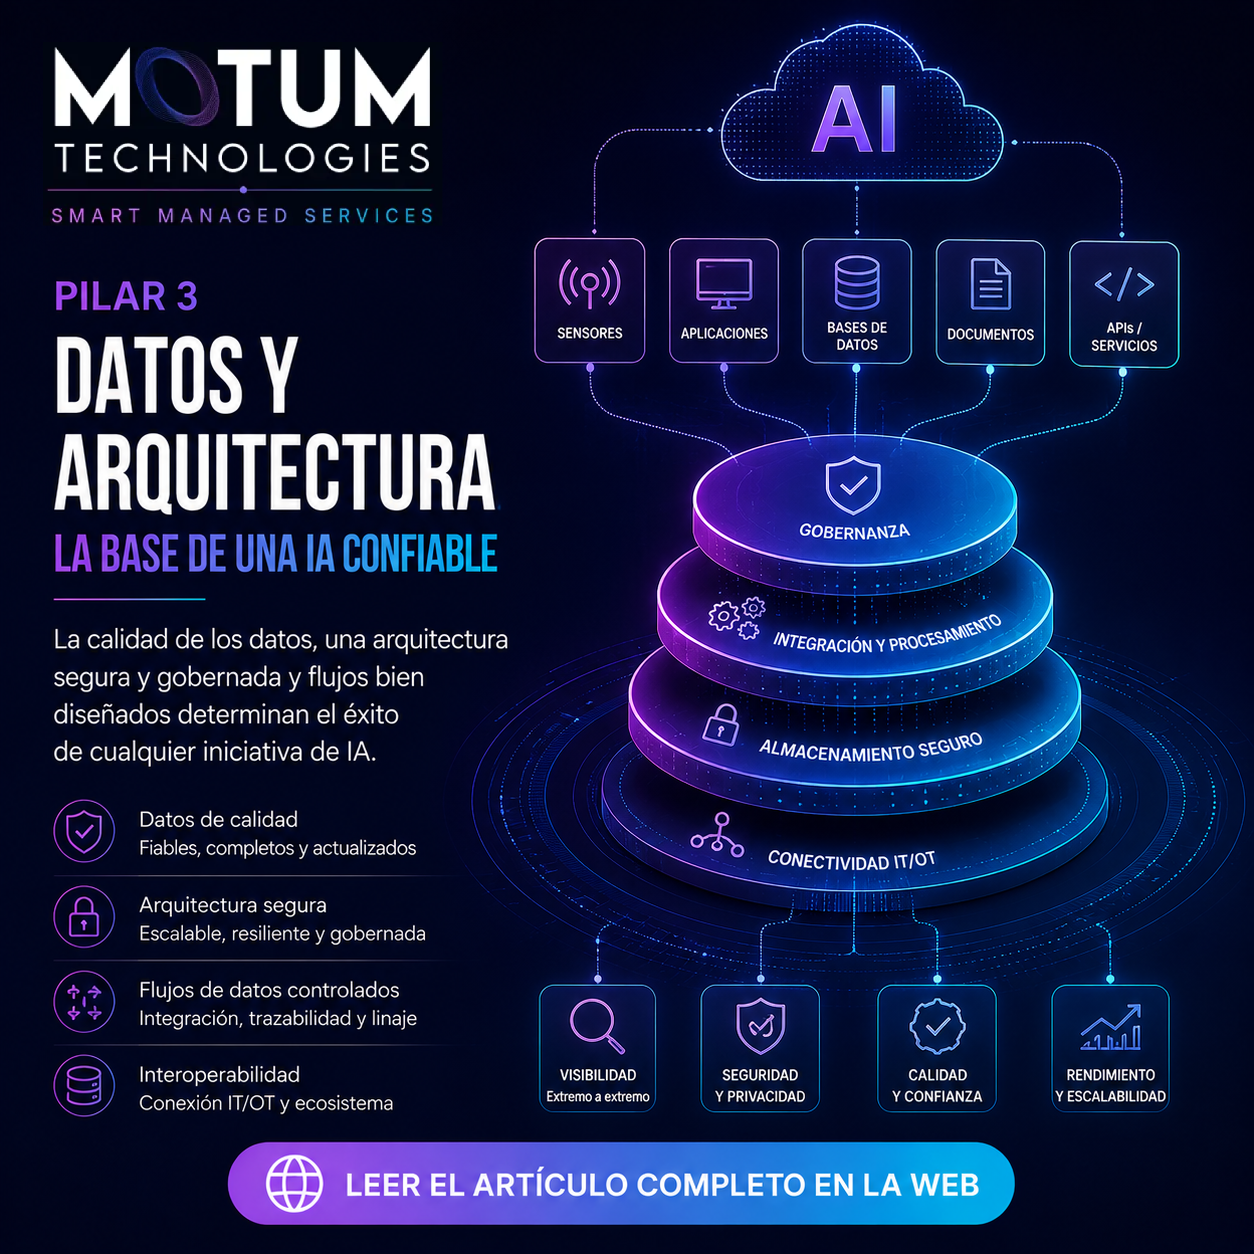
Aquí la experiencia en infraestructura IT/OT, conectividad y desarrollo de software resulta especialmente importante. Una estrategia de IA no puede diseñarse al margen de la arquitectura tecnológica sobre la que va a operar. La capacidad de integrar datos de diferentes fuentes, establecer flujos seguros, controlar accesos y garantizar la disponibilidad de las plataformas condiciona directamente la fiabilidad de cualquier aplicación basada en inteligencia artificial.
En este contexto, Motum Technologies aborda la adopción tecnológica desde una perspectiva integrada: infraestructura, conectividad, software, ciberseguridad y operación forman parte del mismo ecosistema. La IA añade una nueva capa a esa arquitectura, pero no elimina la necesidad de gobernar correctamente las capas anteriores.
Pilar 4. Seguridad, riesgo y cumplimiento: ampliar el modelo tradicional de ciberseguridadLa incorporación de inteligencia artificial modifica el mapa de riesgos tecnológicos de una organización. Algunos son conocidos. Continúan existiendo problemas relacionados con identidades, permisos, vulnerabilidades, disponibilidad, protección de información o proveedores. Otros adquieren características específicas: exposición de información confidencial mediante prompts, manipulación de modelos, respuestas incorrectas utilizadas como si fueran hechos, ataques sobre sistemas basados en IA, dependencia excesiva de resultados automatizados o pérdida de trazabilidad sobre cómo se ha generado una determinada decisión. Por eso AI Governance y ciberseguridad no deberían desarrollarse como disciplinas independientes. Los controles existentes en materia de gestión de identidades, segmentación, monitorización, respuesta ante incidentes o gestión de terceros constituyen una base sobre la que incorporar controles específicos para inteligencia artificial. El objetivo no consiste en sustituir el modelo de seguridad, sino en ampliarlo para comprender una nueva categoría de activos y riesgos. |
|
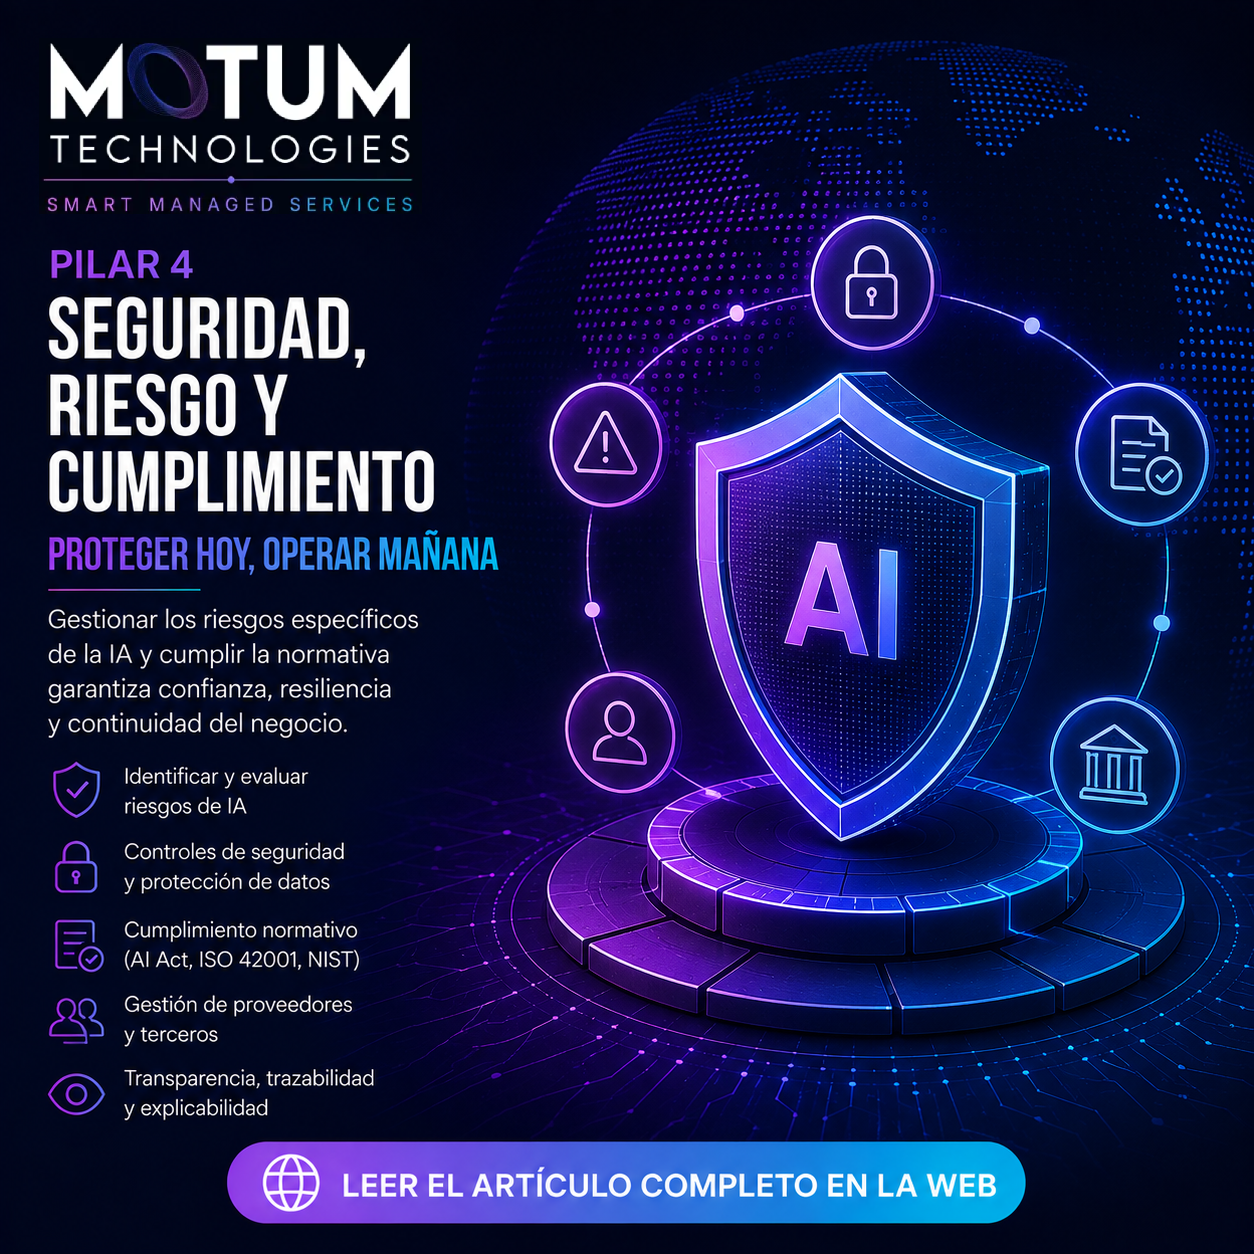
También resulta necesario analizar la cadena de suministro tecnológica. Muchas organizaciones no desarrollarán sus propios modelos fundacionales. Utilizarán plataformas, APIs y servicios de terceros. La gobernanza deberá contemplar entonces qué garantías ofrece cada proveedor, dónde procesa la información, cómo gestiona los datos, qué capacidades de auditoría proporciona y qué sucede cuando modifica sus modelos o condiciones de servicio.
El NIST AI RMF insiste precisamente en que la gestión del riesgo debe mantenerse durante todo el ciclo de vida y evolucionar a medida que cambian los sistemas, su contexto y sus impactos.
Esta continuidad es importante porque la aprobación inicial de una herramienta no garantiza que siga presentando el mismo perfil de riesgo meses después.
| Pilar 5. Human in the LoopQuizá el error más frecuente en la gestión de tecnologías emergentes sea considerar que el trabajo termina cuando el proyecto entra en producción. Con inteligencia artificial ocurre justamente lo contrario. Los modelos evolucionan, los proveedores actualizan servicios, los datos cambian y los usuarios encuentran formas de utilizar las herramientas que sus diseñadores no habían previsto. Un sistema que funcionaba correctamente en determinadas condiciones puede comportarse de manera diferente cuando cambia su contexto. La AI Governance necesita por tanto una dimensión operativa. Eso implica observar rendimiento, disponibilidad, comportamiento, incidentes y desviaciones. También significa definir cuándo una persona debe revisar una respuesta, cuándo puede automatizarse completamente una acción y en qué circunstancias debe detenerse un sistema. |
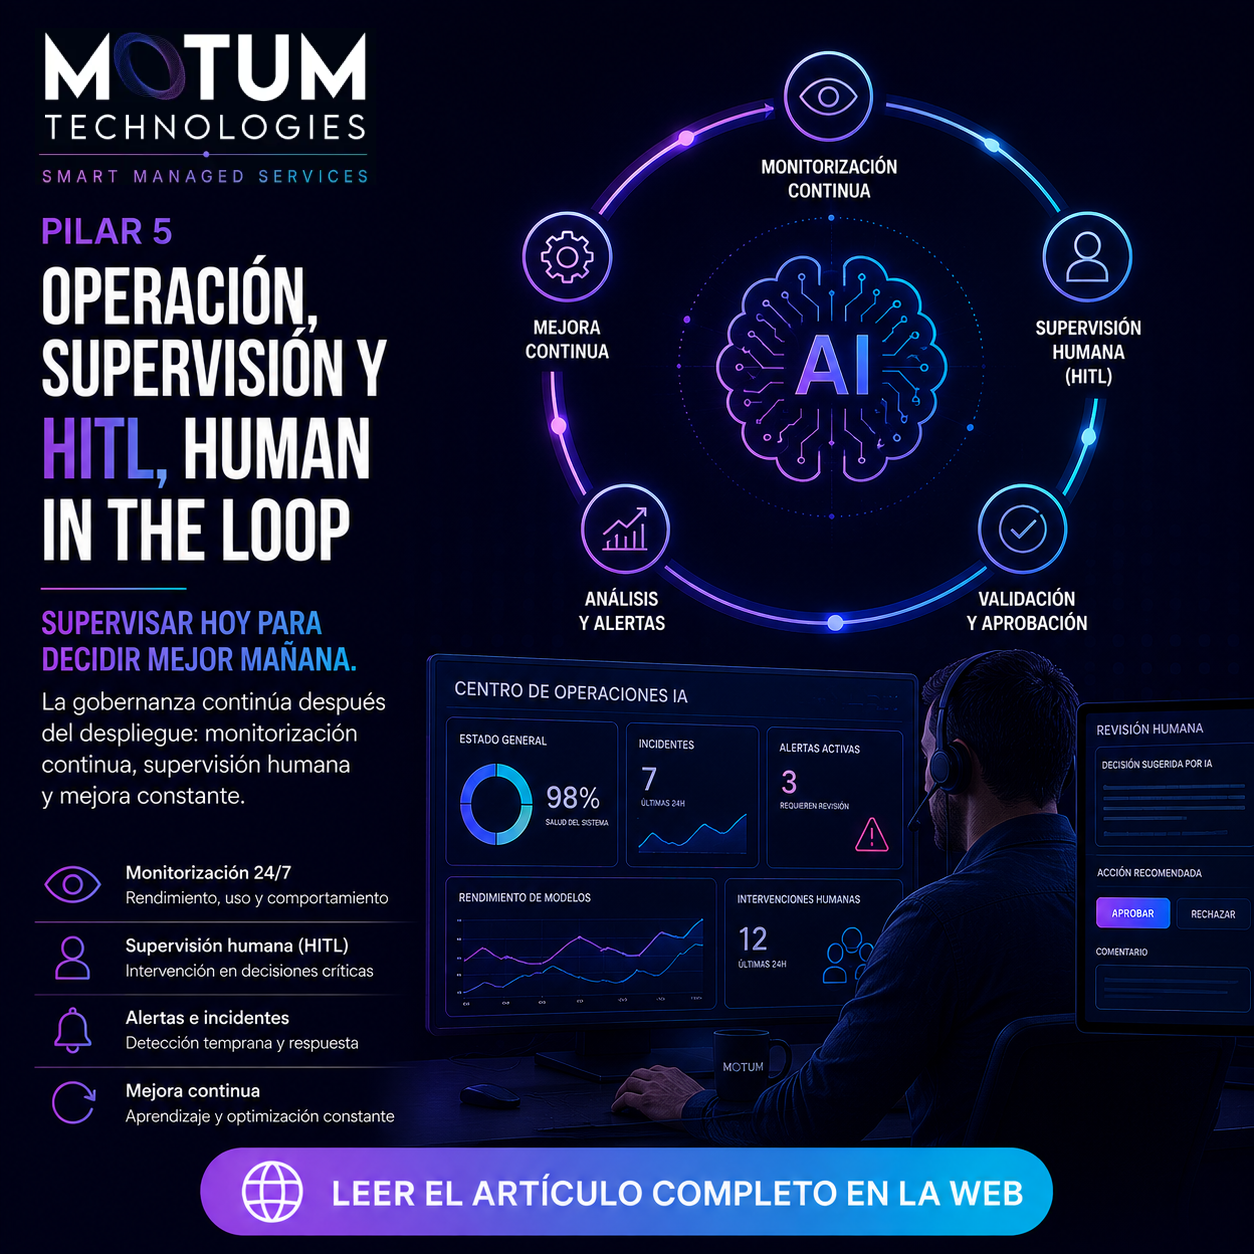
La supervisión humana (HITL, o human in the loop) no debería entenderse simplemente como colocar una aprobación manual al final de cualquier proceso. En ocasiones tendrá sentido; en otras destruiría buena parte de la eficiencia obtenida mediante automatización. Lo importante es diseñarla en función de la consecuencia potencial del error.
Cuanto mayor sea el impacto de una decisión, mayor debería ser la capacidad de explicación, revisión e intervención.
Esta visión conecta directamente con el concepto de Smart Managed Services de Motum Technologies. Si la inteligencia artificial empieza a integrarse en servicios y procesos críticos, su gobierno acabará formando parte de la operación tecnológica cotidiana. Monitorizar infraestructura, aplicaciones, seguridad y conectividad sin observar las nuevas capas de IA dejará progresivamente de ofrecer una visión completa del entorno tecnológico.
Framework como ciclo, no como proyecto
Los cinco pilares—estrategia y ownership, inventario y clasificación, datos y arquitectura, seguridad y riesgo, y operación y supervisión— no deberían interpretarse como cinco fases que se completan una vez.
Funcionan mejor como un ciclo.
Una organización identifica un nuevo caso de uso, determina quién es responsable, lo incorpora a su inventario, analiza los datos y la arquitectura necesarios, evalúa sus riesgos, establece controles y finalmente lo monitoriza durante su funcionamiento. La información obtenida durante la operación vuelve después al sistema de gobierno y permite revisar políticas, clasificaciones o controles.
Esta lógica de mejora continua está también presente en ISO/IEC 42001, concebida precisamente para establecer y mantener un sistema de gestión de inteligencia artificial que evolucione con la organización.
La ventaja de este planteamiento es que permite evitar dos extremos igualmente problemáticos. El primero consiste en desplegar IA rápidamente y preocuparse por su gobierno cuando aparezcan los primeros problemas. El segundo consiste en diseñar una estructura de cumplimiento tan compleja que cualquier iniciativa necesite meses para superar el proceso interno.
Entre ambos existe un espacio mucho más interesante: gobernanza proporcional al riesgo y diseñada para permitir la innovación.
AI Governance: de obligación a capacidad empresarial
Durante los próximos años probablemente veremos cómo la AI Governance sigue una evolución parecida a la experimentada por la ciberseguridad. En un primer momento se percibirá principalmente como una necesidad de control o cumplimiento. Después se entenderá como una capacidad necesaria para operar.
Las empresas que conozcan qué inteligencia artificial utilizan, dispongan de arquitecturas preparadas para integrarla, protejan adecuadamente sus datos y puedan monitorizar su comportamiento tendrán más facilidad para incorporar nuevos casos de uso. No porque asuman más riesgo, sino porque habrán construido una estructura capaz de gestionarlo.
Este matiz es importante.
Gobernar la inteligencia artificial no significa utilizar menos IA. Significa poder utilizar más IA allí donde genera valor y menos allí donde introduce un riesgo que la organización no puede justificar.
Para conseguirlo será necesario conectar áreas que durante mucho tiempo han trabajado de manera relativamente independiente: estrategia tecnológica, infraestructura, desarrollo de software, datos, ciberseguridad, operaciones y negocio.
Es precisamente en esa intersección donde la AI Governance deja de ser una conversación sobre algoritmos y empieza a convertirse en una cuestión de arquitectura empresarial.
La inteligencia artificial continuará cambiando. Los modelos serán diferentes dentro de tres años y aparecerán casos de uso que hoy todavía no podemos anticipar. Intentar construir políticas basadas exclusivamente en las herramientas actuales probablemente conducirá a una gobernanza que quedará obsoleta demasiado pronto.
La alternativa es construir algo más duradero: principios, responsabilidades, arquitectura, controles y capacidades operativas capaces de adaptarse a la tecnología.
Ese es, en última instancia, el propósito del 5 Pillar Framework. No controlar la inteligencia artificial desde fuera, sino crear las condiciones para que pueda integrarse de forma segura, trazable y sostenible dentro de la empresa.
Y probablemente esa será una de las diferencias fundamentales entre experimentar con IA y estar realmente preparado para operar con ella.